


2SDnjc1JCzF


На текущий момент Kaspersky Open Source Software Threats Data Feed содержит информацию примерно о 42 тысячах уязвимостях в более чем 10 тысячах пакетов, и 11 тысячах вредоносных или содержащих потенциально опасные хакерские утилиты пакетов с открытым исходным кодом, которые размещены в популярных репозиториях. Компаниям важно проверять сторонние компоненты, чтобы снизить риски их использования. Теперь это можно делать с помощью решения композиционного анализа программного обеспечения CodeScoring, в базу данных которого добавили фид Kaspersky Open Source Software Threats Data Feed.
Использование готовых пакетов при разработке — общепринятая практика, которая позволяет экономить время на создании программного обеспечения. Однако важно помнить о рисках атак на цепочку поставок, которые особенно возросли в 2022 году, когда были обнаружены множество скомпрометированных и вредоносных пакетов в популярных репозиториях. Интеграция фида «Лаборатории Касперского» в CodeScoring поможет пользователям выбирать надёжные опенсорсные разработки и повысит безопасность цепочки поставок программного обеспечения.
«Лаборатория Касперского» предлагает широкий спектр фидов (в форматах JSON, CSV, OpenIOC, STIX) в качестве сервиса, предоставляющего компаниям информацию об угрозах для защиты их инфраструктуры. В свою очередь, Kaspersky Open Source Software Threats Data Feed поставляет уникальные данные, которых нет в публичных базах уязвимостей. Речь идет в том числе о компонентах с недекларируемыми возможностями, например, отображающими нежелательную информацию, обусловленную геополитикой, и пакетах, содержащих небезопасное ПО, такое как криптомайнеры или вредоносные инструменты. Продукт CodeScoring представляет собой удобный инструмент для использования этих данных: он автоматизирует проверку компонентов с открытым исходным кодом и предоставляет разработчикам результаты анализа.
С какими угрозами могут столкнуться разработчики при использовании ПО с открытым исходным кодом? Фид содержит информацию о вредоносных и уязвимых пакетах, которые были обнаружены в популярных репозиториях. При этом вредоносные компоненты чаще всего встречались в репозиториях Npm и PyPi.
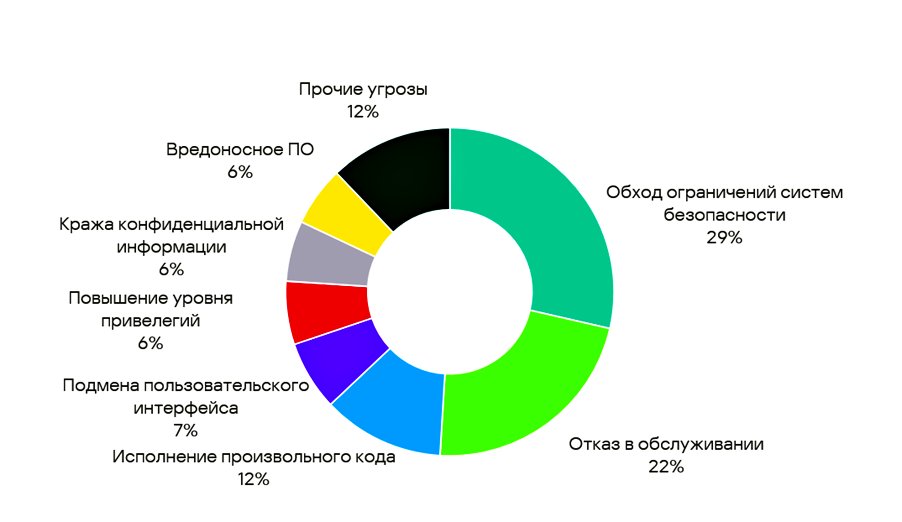
Распределение по угрозам в уязвимых пакетах
«Безопасность пользователей – приоритет для нашей компании. В последнее время бизнес активно внедряет решения, при разработке которых использовалось ПО с открытым исходным кодом. Мы признательны Profiscope за интеграцию нашего сервиса в решение CodeScoring. В результате пользователи получили полнофункциональное решение композиционного анализа, усиленное 25-летней экспертизой "Лаборатории Касперского" в области кибербезопасности. Это оказывает позитивное влияние на повышение уровня защищенности продуктов и систем заказчиков», — подчеркнул Олег Шабуров, менеджер по развитию бизнеса Kaspersky Threat Intelligence.
«Сотрудничество с „Лабораторией Касперского“ — серьезный шаг для нашего общего дела в сфере отечественной кибербезопасности, — говорит Алексей Смирнов, основатель и генеральный директор Profiscope. — „Лаборатория Касперского“ обладает глубокой экспертизой в выявлении вредоносных программ и работе с уязвимыми компонентами. Наша интеграция дает разработчикам исчерпывающую информацию о безопасности Open Source-компонентов, особенно важную для российских компаний в текущих условиях. Она позволяет усилить механизмы защиты цепочки поставки от попадания вредоносных компонентов в контур разработки, предоставлять дополнительную информацию по уязвимым компонентам нашим клиентам и в конечном счете создавать безопасные ИТ-продукты, укрепляющие национальный технологический суверенитет».
*Пакеты, содержащие политические лозунги, либо намеренно меняющие свою функциональность в определенных регионах.


Редакция Кибер Медиа собрала главные события недели в сфере информационной безопасности.

Национальный исследовательский университет «Высшая школа экономики» (НИУ ВШЭ) стал единственным российским вузом, получившим награду международной премии GMA Awards 2026.

В российских магазинах сокращается ассортимент ноутбуков зарубежных брендов.

Крупная кибератака на японского облачного провайдера IDC Frontier, принадлежащего SoftBank, нарушила работу 495 компаний и органов власти.

18–19 ноября 2026 года в Москве в шестнадцатый раз пройдет конференция TECH WEEK — деловая конференция, посвященная практическому применению искусственного интеллекта и цифровых технологий в бизнесе.

На XXVII международном конгрессе «Информационные технологии в медицине» «Группа Астра» и разработчик МИС для здравоохранения «Мастер Лаб» заключили соглашение о партнерстве в сфере ИТ.

За первое полугодие 2026 года число инцидентов высокой критичности в российском ретейле выросло на 60% по сравнению с аналогичным периодом 2025 года*.

Компания «Индид» представила ряд значимых функциональных улучшений сервиса многофакторной аутентификации Indeed MFA.

Компания Knomary (входит в «Группу Астра») сообщает о том, что независимый экспертный портал ECM-Journal опубликовал масштабный обзор российских платформ управления по целям 2026 года, в котором система «Knomary: Целеполагание» заняла второе место.

Сразу четыре американских штата - Флорида, Айова, Небраска и Монтана - подали иски против TP-Link, обвинив производителя в том, что он вводил покупателей в заблуждение относительно безопасности своих роутеров и масштабов связей с Китаем.
