


2SDnjc1JCzF


Security Vision SOAR – комплексное решение для обработки инцидентов информационной безопасности на всех этапах их жизненного цикла согласно методологии NIST/SANS, а именно:
Security Vision Next Generation SOAR (NG SOAR) дополняет перечисленные выше возможности механизмом автоматизированного взаимодействия с НКЦКИ и ФинЦЕРТ, а также собственным движком SIEM.
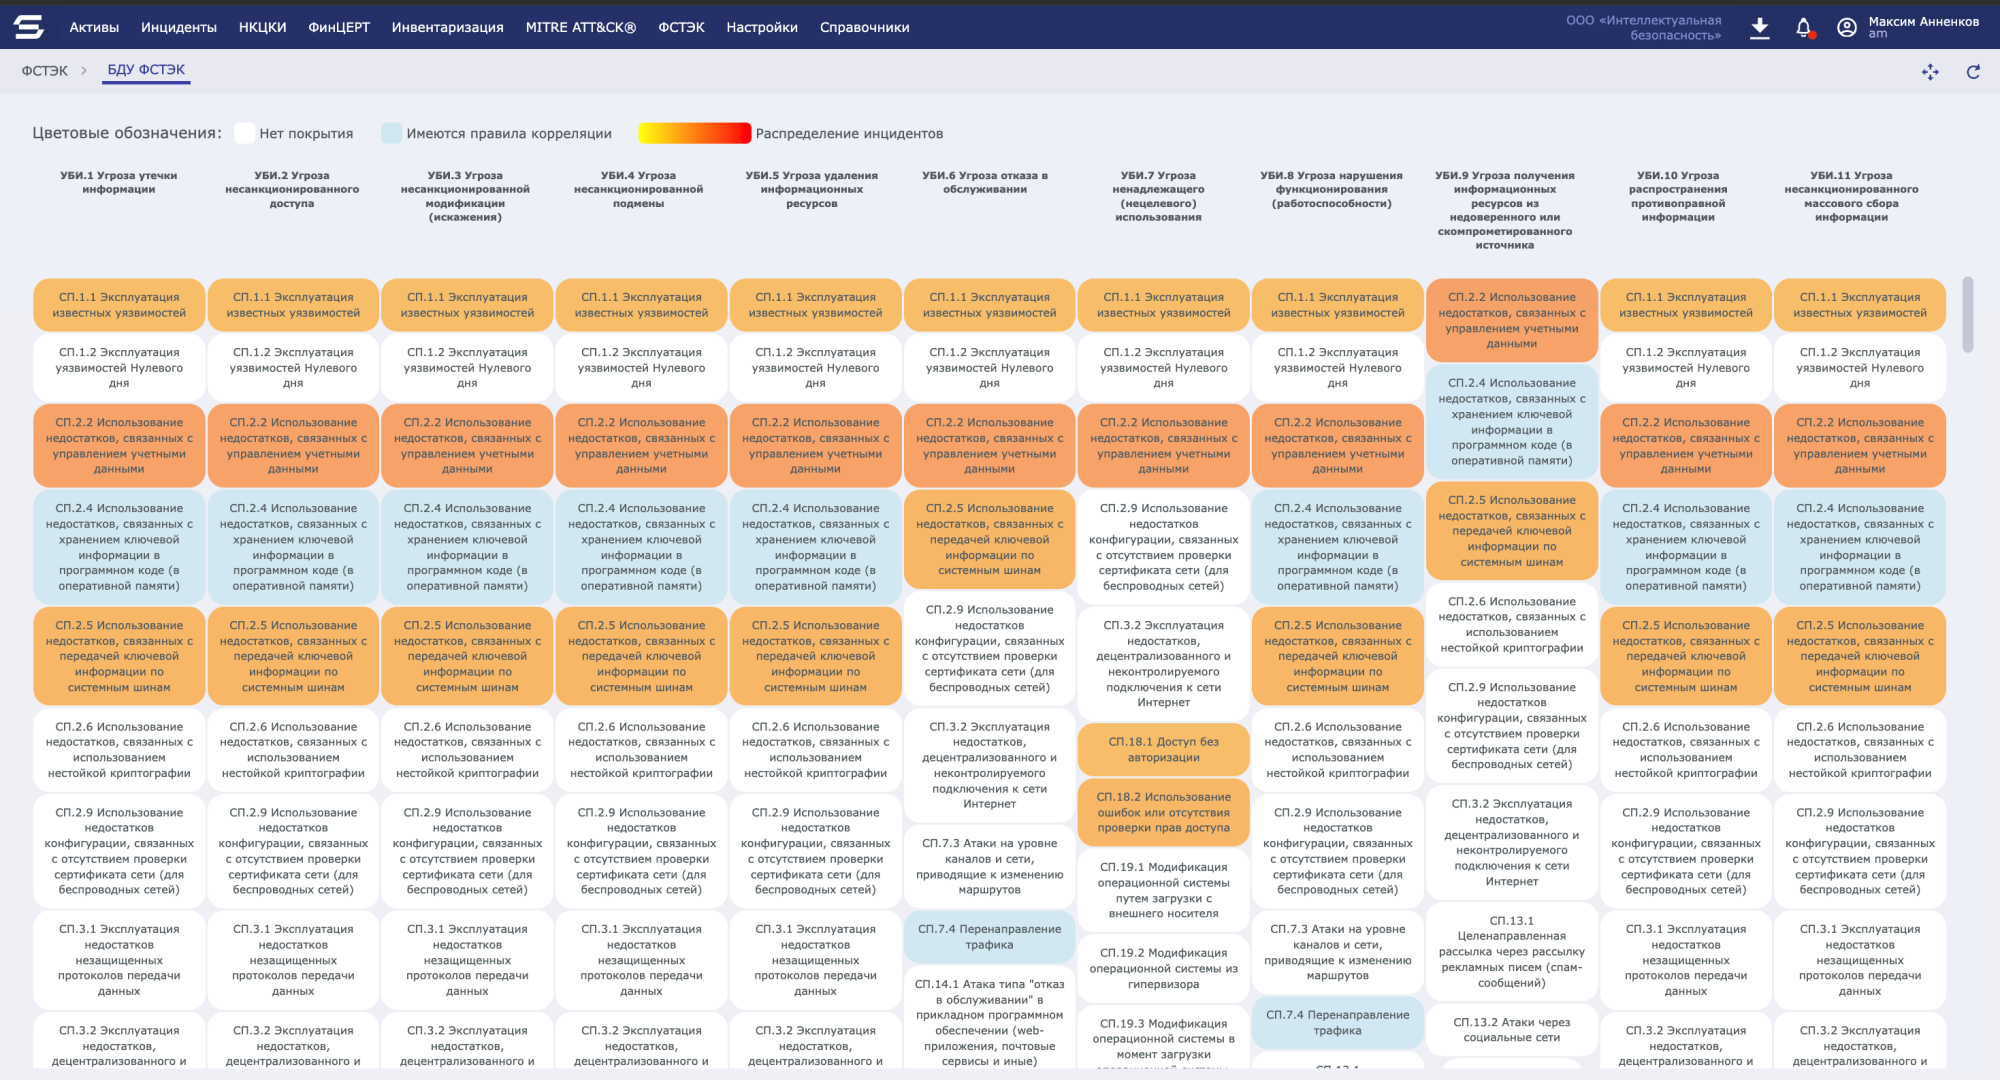
Экспертиза БДУ ФСТЭК. Теперь в инцидентах и правилах корреляции можно оперировать не только тактиками и техниками Mitre Attack, но и угрозами и способами реализации из БДУ ФСТЭК. Для коробочных правил корреляции уже настроены соответствующие им способы реализации.
Тепловые карты для наборов экспертизы Mitre Attack и БДУ ФСТЭК, отображающие распределение инцидентов по тактикам и способам реализации, а также их покрытие правилами корреляций.
ML модель для определения ложноположительных инцидентов. Модель обучается на том, какие вердикты назначают инцидентам аналитики при закрытии инцидентов, а при поступлении нового инцидента выдает вердикт о том, насколько (в процентах) он похож по совокупности своих атрибутов на ранее закрытые с вердиктом False Positive.
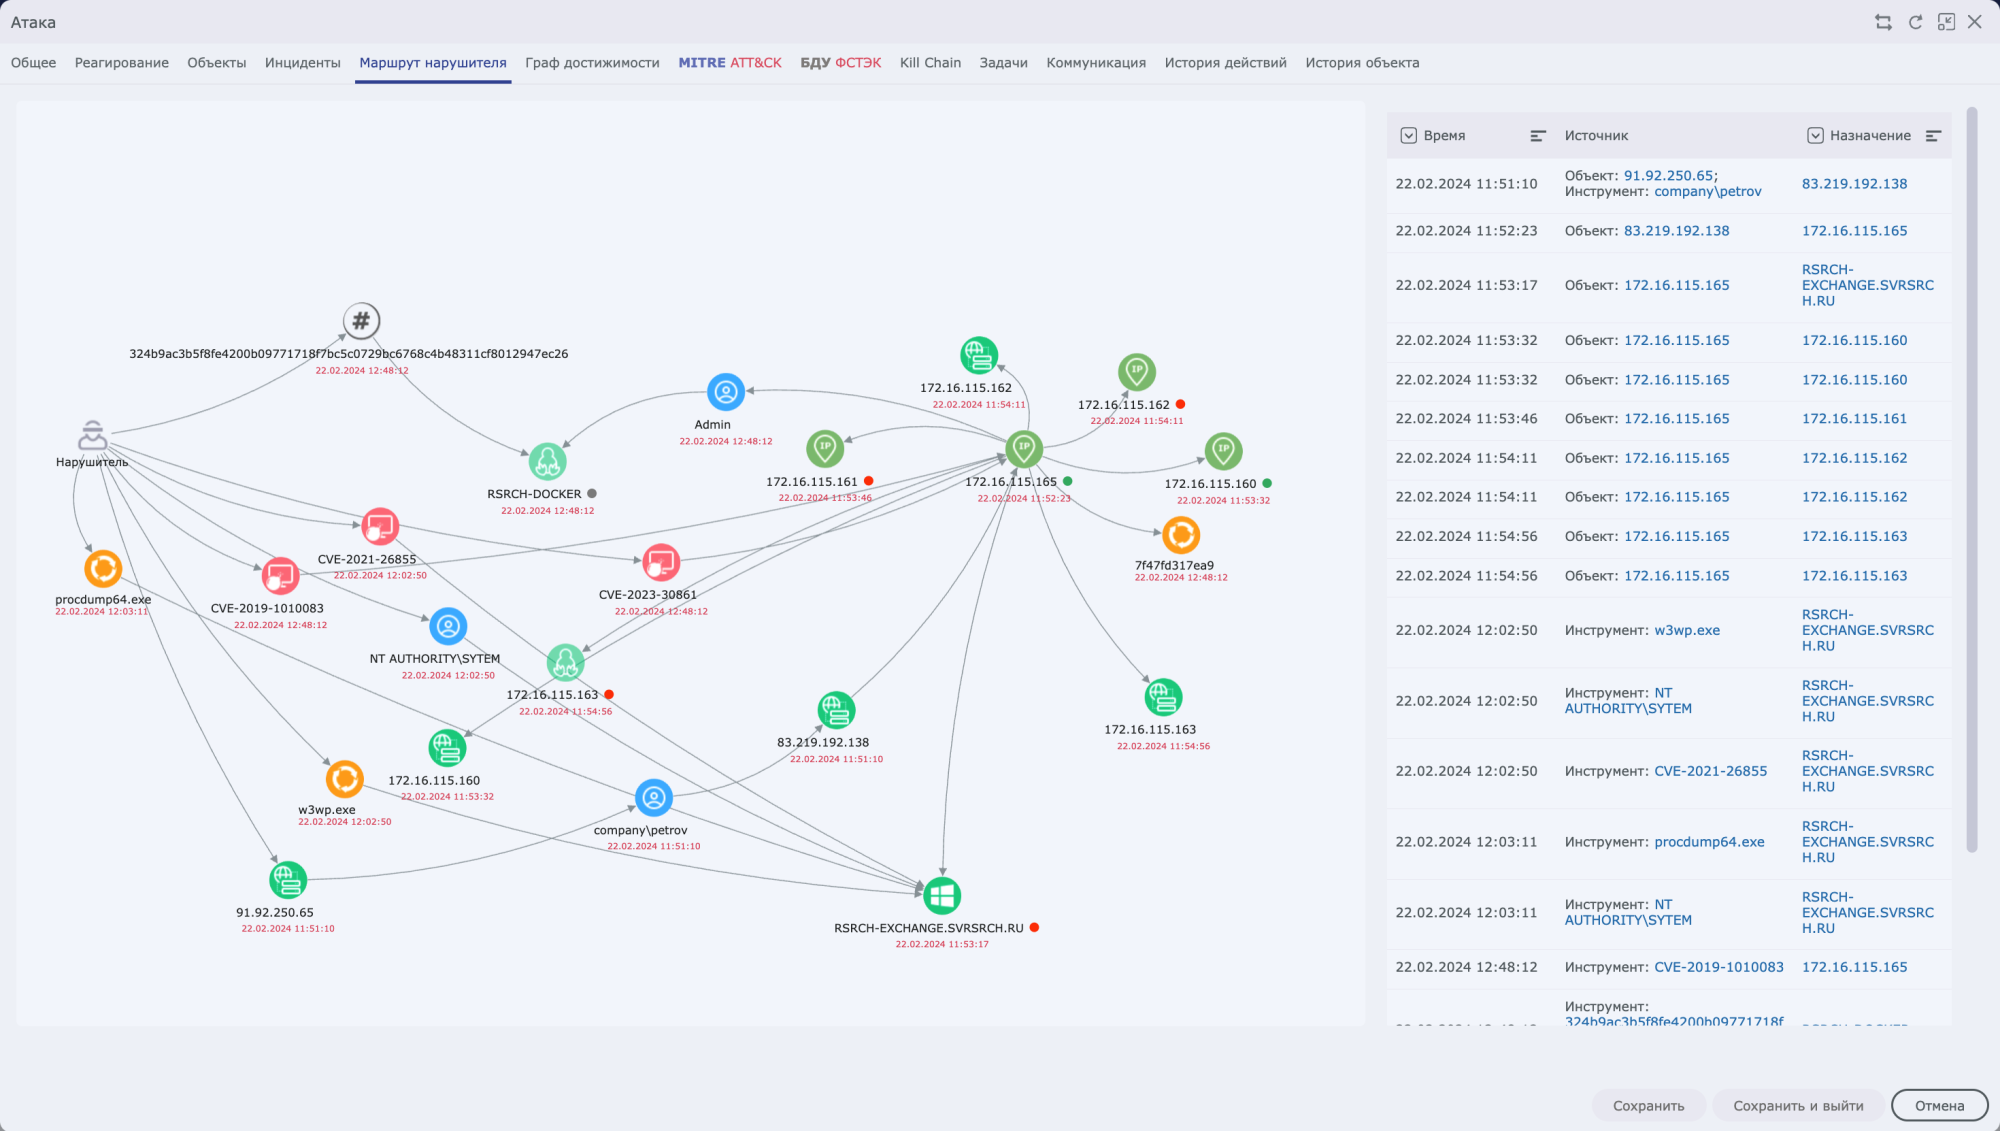
Маршрут злоумышленника. Система автоматически визуализирует маршрут распространения инцидента по инфраструктуре, с отображением времени компрометации узлов сети и используемых злоумышленником артефактов.
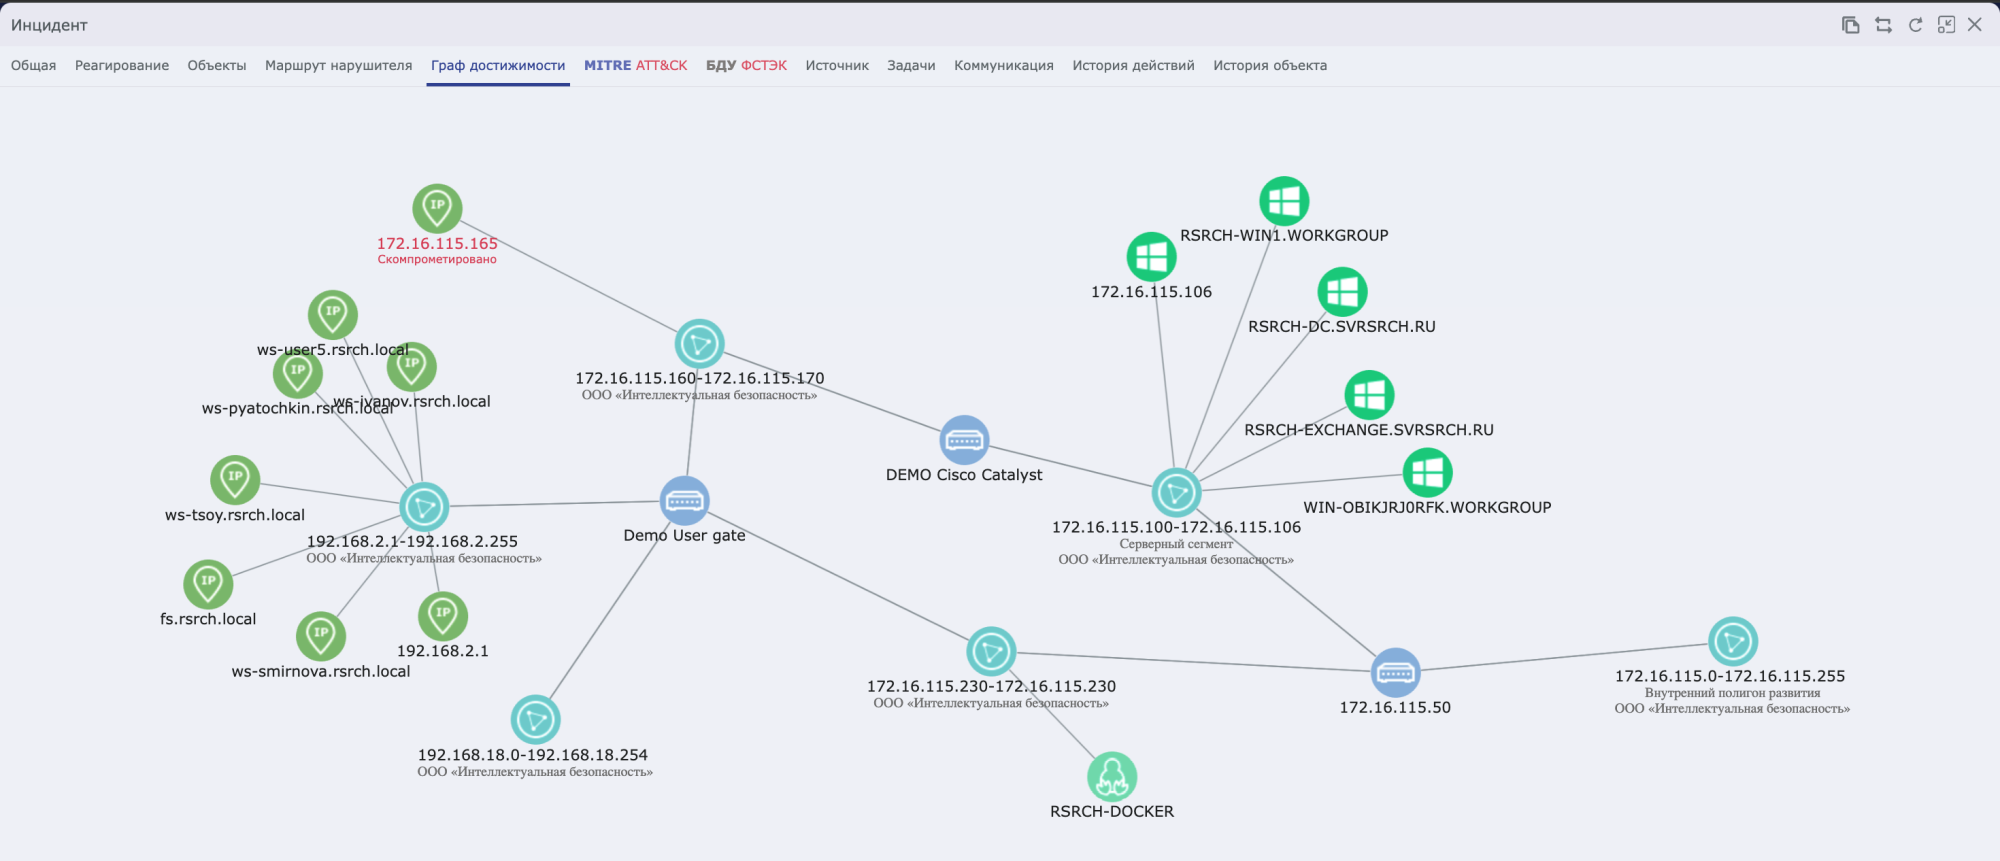
Граф достижимости. Система на основании данных о сегментах сети и таблицах маршрутизации сетевых устройства позволяет аналитику отобразить на карте сети, куда потенциально может распространиться инцидент, исходя из данных о скомпрометированных узлах и их характеристиках.


Редакция «Кибер Медиа» собрала главные события уходящей недели.

Компании «Газинформсервис» Security Vision проведут совместный вебинар, в рамках которого эксперты расскажут о возможностях использования сертифицированной отечественной СУБД «Ятоба» в составе решений Security Vision.

Исследователи раскрыли масштабную шпионскую кампанию группировки Silent Lynx, направленную против государственных организаций России и других стран СНГ.

Великобритания раскрыла новые подробности масштабной кибератаки на Агентство юридической помощи (Legal Aid Agency, LAA), произошедшей в апреле 2025 года.

Мошенников в мессенджерах и социальных сетях можно распознать по особенностям оформления аккаунта, манере общения и характеру просьб.

У специалистов и компаний, которые меняют подход к кибербезопасности, появилось время, чтобы заявить о своих достижениях.

Медицинские сервисы центра перенесены на новый отказоустойчивый кластер, резервное копирование работает в едином контуре с виртуализацией.

Семь из десяти успешных целенаправленных атак на малый и средний бизнес нарушили основную деятельности бизнеса.

Российские власти предложили смягчить требования к совместимости отечественного программного обеспечения с операционными системами.

Российские власти обсуждали возможность использования искусственного интеллекта для выявления и блокировки VPN-сервисов.
