


2SDnjc1JCzF


Громкие утечки, взломы и кибератаки по всему миру происходят еженедельно. Некоторые из них забываются за один день, другие становятся предметом долгих обсуждений.
Основная причина ажиотажа — чувствительность утекших данных или другой ощутимый «импакт» от кибератаки. Но свою лепту может внести и спорное самопозиционирование компании в ходе инцидента.
В этой статье будут разобраны негативные и позитивные примеры поведения компаний в ходе инцидента с точки зрения позиционирования в медиасфере.
Рассматривая практику последних лет, можно выделить несколько типовых моделей поведения компаний в ходе инцидента, которые, мягко говоря, вызывают вопросы либо у общества, либо у ИБ-комьюнити.
Важно упомянуть, что такое поведение может быть оправданным и уместным, если заявления соответствуют действительности и не служат оправданием для того, чтобы игнорировать инцидент.
И действительно, можно найти немало кейсов, когда заявления киберпреступников были ложными, подкреплялись сомнительными скриншотами, либо скомпилированными из других утечек базами данных. В российском сегменте опровержения таких утечек не раз выпускал канал «Утечки информации».
Однако, если компания заявляет об отсутствии инцидента, не подкрепив его какими-то фактами, например – анализом выложенного в публичный доступ документа, то это выглядит как голословное оправдание.
В эту же категорию можно отнести заявления о том, что инцидент имел место быть, но злоумышленники не получили доступ к чувствительным данным, клиентским кабинетам и так далее.
Инцидент произошел в зоне ответственности подрядчика, провайдера, оператора или иного лица, не имеющего прямого отношения к компании. Такой подход, вероятно, оптимален с точки зрения общения, например, с профильным регулятором, но не с обществом, поскольку:
Например, такой позиции придерживалась компания Apple в ходе инцидента с кражей чертежей своих устройств. Фокус внимания все-равно остался на «Яблоке», а Quanta Computer фигурирует в списке
Некоторые компании в пути отрицания своей вины в ходе инцидента доходят до того, что обвиняют собственных клиентов, даже если работают в b2c-сегменте. Именно так поступили представители 23andMe, компании, которая занимается генетическими исследованиями.
Можно предположить, что в конкретно данном случае заявление вызвано юридическими аспектами и направлено на то, чтобы заранее подготовить защитную базу для будущих исков. Однако, с точки зрения собственного позиционирования и понимания того, как устроена информационная безопасность, это безусловный провал.
Наравне с негативными примерами, вызывающими волну неодобрения у пользователей и ироничные комментарии у профильного сообщества, есть и положительные примеры, когда компании смогли найти правильные слова, тайминги и действия, чтобы сократить репутационный ущерб от инцидента.
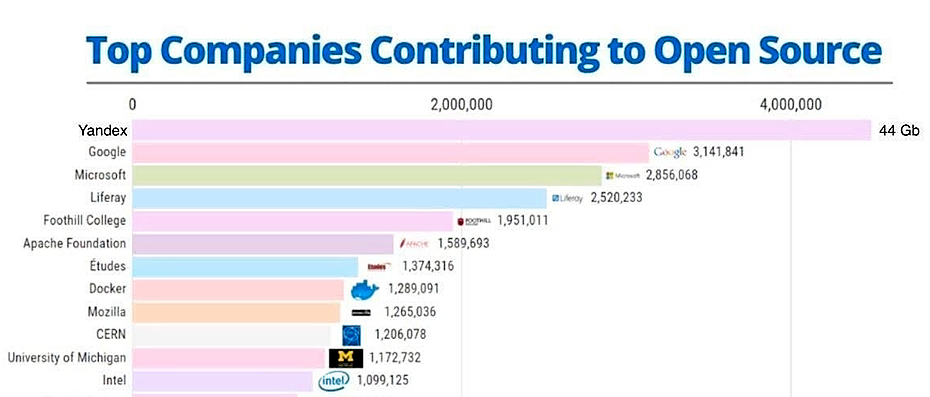
В начале прошлого года произошла масштабная утечка исходного кода у Яндекса. В дальнейшем ее разбирало множество разных исследователей, которые нашли этим данным то или иное применение, а по некоторым заявлениям, даже были обнаружены актуальные данные клиентов некоторых сервисов, например – подрядчиков Яндекс.Такси.
Но благодаря оперативной работе компании и заявлениям о неактуальности украденного из репозиториев кода, утечка, во всяком случае в российском информационном поле, больше запомнилась мемами про вклад Яндекса в Open Source.
Также в прошлом году произошло два инцидента с российскими ИБ-компаниями - BI.ZONE и ИнфоТеКС. Обе истории не повлекли серьезных последствий для их бизнеса и не сказались на клиентах, но вызвали широкое обсуждение в профильной среде.
В обоих случаях компании показали высокий уровень своей зрелости и готовность оперативно реагировать не только с точки зрения ИБ, но и с точки зрения собственного позиционирования на широкую аудиторию.
Безусловно, существует большое количество частных случаев, когда компания не может себе позволить открыто говорить об инциденте. Для частного сектора хорошим примером могут послужить атаки программ-вымогателей.
Дмитрий Овчинников
Главный специалист отдела комплексных систем защиты информации компании «Газинформсервис»
Практика отрицания инцидентов достаточно широко применяется во всем мире, причем не только в области инцидентов в области ИБ. Как только идет публичное признание, то после этого уже не надо что-то доказывать. Виновник сам признался и его можно уже «распять» в СМИ. А вот если не признаваться, то есть очень большая вероятность, что через неделю данное событие выйдет из информационной повестки и про него уже никто не вспомнит. В современном мире «постправды» обычно так и происходит. Поэтому отрицание, к сожалению – это самое логичное действие со стороны руководства. Кроме того, если говорить про некоторые страны, то в них вообще нет обычая признавать свою вину. Отсюда и такой результат.
Конечно, еще есть особые случаи, связанные с государственной тайной, защитой особо важных сведений и объектов, когда инциденты необходимо сознательно скрывать от общественности, чтобы минимизировать ущерб от события и не давать лишних козырей оппонентам.
Однако, нельзя не отметить общий тренд на желание пользователей получить объективную оценку ситуации от компании, которая (предположительно) столкнулась с кибератакой.
Можно вывести три наиболее универсальных совета:
Важно помнить, что большинство людей, если инцидент не повлек существенных потерь или иного ущерба, забудут о его деталях уже через месяц, а общее впечатление о компании останется надолго.


2 октября в Москве прошел бизнес-день девятого форума по ИТ и ИБ GISDAYS, объединившего партнёров, представителей ФОИВов, органов власти, бизнеса и специалистов в области информационной безопасности.

Кибер Медиа вместе с экспертами разбирает, как бизнесу грамотно подойти к такому процессу, как внедрение средств защиты, на какие требования опираться, как выбрать оптимальные инструменты и, главное, как обойти критические ошибки внедрения при переезде в российские облака.

Кибер Медиа вместе с экспертами проанализировали актуальные вызовы, стоящие перед промышленными предприятиями, и систематизировали подходы к выстраиванию эшелонированной защиты, отвечающей строгим требованиям регуляторов и реальным потребностям производства.

Специально для читателей Кибер Медиа Дмитрий Пойда, аналитик по расследованиям AML/KYT-провайдера «Шард» расскажет, как меняются схемы кражи криптоактивов и какие меры помогут пользователю защитить свои средства.

Специально для читателей Кибер Медиа Максим Федосенко, ведущий инженер-аналитик Аналитического центра кибербезопасности компании «Газинформсервис» подробно расскажет об особенностях спуффинга captive-порталов и процессе построения от него защиты со стороны бизнеса.

Кибер Медиа разбирает, какие актуальные угрозы для АСУ ТП появляются в 2026 году, как распознать атаку до сбоя и какие меры помогают снизить риски.

Кибер Медиа разбирается, чем IDS и IPS отличаются на уровне архитектуры и реакции на угрозу, где их размещают после того, как понятие периметра размылось, по каким критериям выбирают решение, что учитывать в российских реалиях, как выглядит проект внедрения по этапам и какие ошибки чаще всего обесценивают результат.

Мы собрали актуальный чек-лист на 2026 год, каким требованиям ИБ должно отвечать современное промышленное предприятие, и рассмотрели по шагам его реализацию.

Кибер Медиа разбирает, как проверить утечку данных в 2026 году, оценить ее актуальность и защитить аккаунты после обнаружения.

Как аудитору оценить готовность компании к этим вызовам?
