


2SDnjcbPXe3


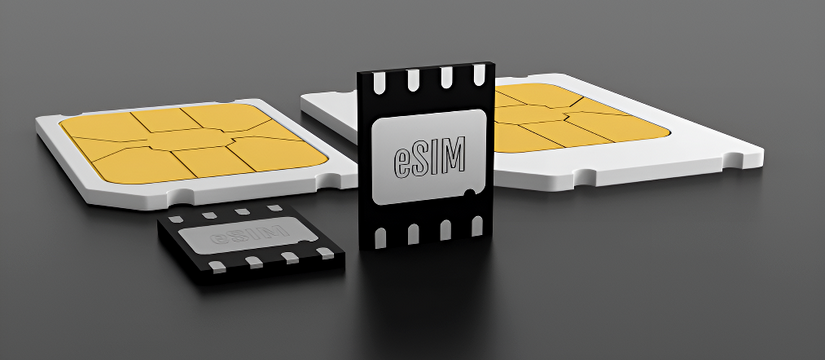
Исследователи из AG Security Research обнаружили серьёзную брешь в безопасности встроенных SIM-карт (eSIM), которую они назвали одной из самых тревожных в мобильной экосистеме последних лет. Уязвимость кроется в чипах eUICC от компании Kigen, применяемых в миллиардах смартфонов и IoT-устройств. Проблема позволяет злоумышленнику при физическом доступе к устройству не только извлечь ключи безопасности, но и внедрить вредоносный код, незаметно контролируя SIM-профиль.
Как выяснили специалисты, многие eSIM-устройства используют так называемый тестовый профиль, защищённый предсказуемым ключом по умолчанию. Благодаря этому хакеры могут установить собственные Java-апплеты в чип и получить прямой доступ к памяти устройства. Это открывает путь к незаметной подмене профилей операторов, перехвату коммуникаций и созданию бэкдоров, которые невозможно выявить стандартными средствами.
Особое беспокойство вызывает то, что уязвимость связана с более ранними уязвимостями Java Card, известными ещё с 2019 года, и потенциально может затрагивать не только Kigen, но и других производителей eUICC. Даже если производитель устраняет баг в новых версиях стандарта, миллиарды уже выпущенных устройств остаются уязвимыми — и это создаёт риск масштабных атак со стороны организованных групп.
По мнению специалистов, ситуация демонстрирует слабые места в самой архитектуре eSIM. Один скомпрометированный чип или украденный сертификат может обернуться утратой контроля над профилями сразу множества операторов связи. За раскрытие этих проблем команда AG Security Research получила $30 000 в рамках программы bug bounty от Kigen.


Хакеры начали скрывать атаки на веб-приложения российских компаний под видом запросов от популярных сервисов искусственного интеллекта — DeepSeek, ChatGPT, Perplexity, Claude и Grok.

Эксперт по безопасности и выравниванию искусственного интеллекта Билал Чугтай, недавно покинувший Google DeepMind, выступил с тревожным заявлением о рисках неуправляемого развития технологий.

29 сентября в Москве состоится BIS Summit 2026 — ведущая ежегодная отраслевая конференция, которая фокусируется на самых актуальных темах цифровизации и кибербезопасности.

24 сентября 2026 года в Новосибирске пройдет ежегодная конференция «Код ИБ», на которой участники обсудят, как компании внедряют ИИ и какие риски это создает для бизнеса и ИТ-инфраструктуры.

25 сентября в рамках «АстраКонф», посвящённой информационным технологиям в России, Михаил Кобик, технический директор платформы «Боцман» расскажет про Боцман AI и запуск языковых моделей в защищенном контуре.

Исследователи раскрыли аппаратную уязвимость DDRop, которая взламывает архитектуры конфиденциальных вычислений в процессорах Intel TDX и AMD SEV-SNP.

Microsoft представила проект свода правил, который установит жесткие границы для будущих искусственных интеллектов.

Российская микроэлектроника столкнулась с серьёзной технологической уязвимостью.

Как быстро адаптировать ИТ-инфраструктуру к переменам и при этом не потерять стабильность?

21% промышленных компаний в мире планируют расширить использование технологий искусственного интеллекта для решения задач кибербезопасности — на основе как внешних ИИ-сервисов, так и собственных разработок.
